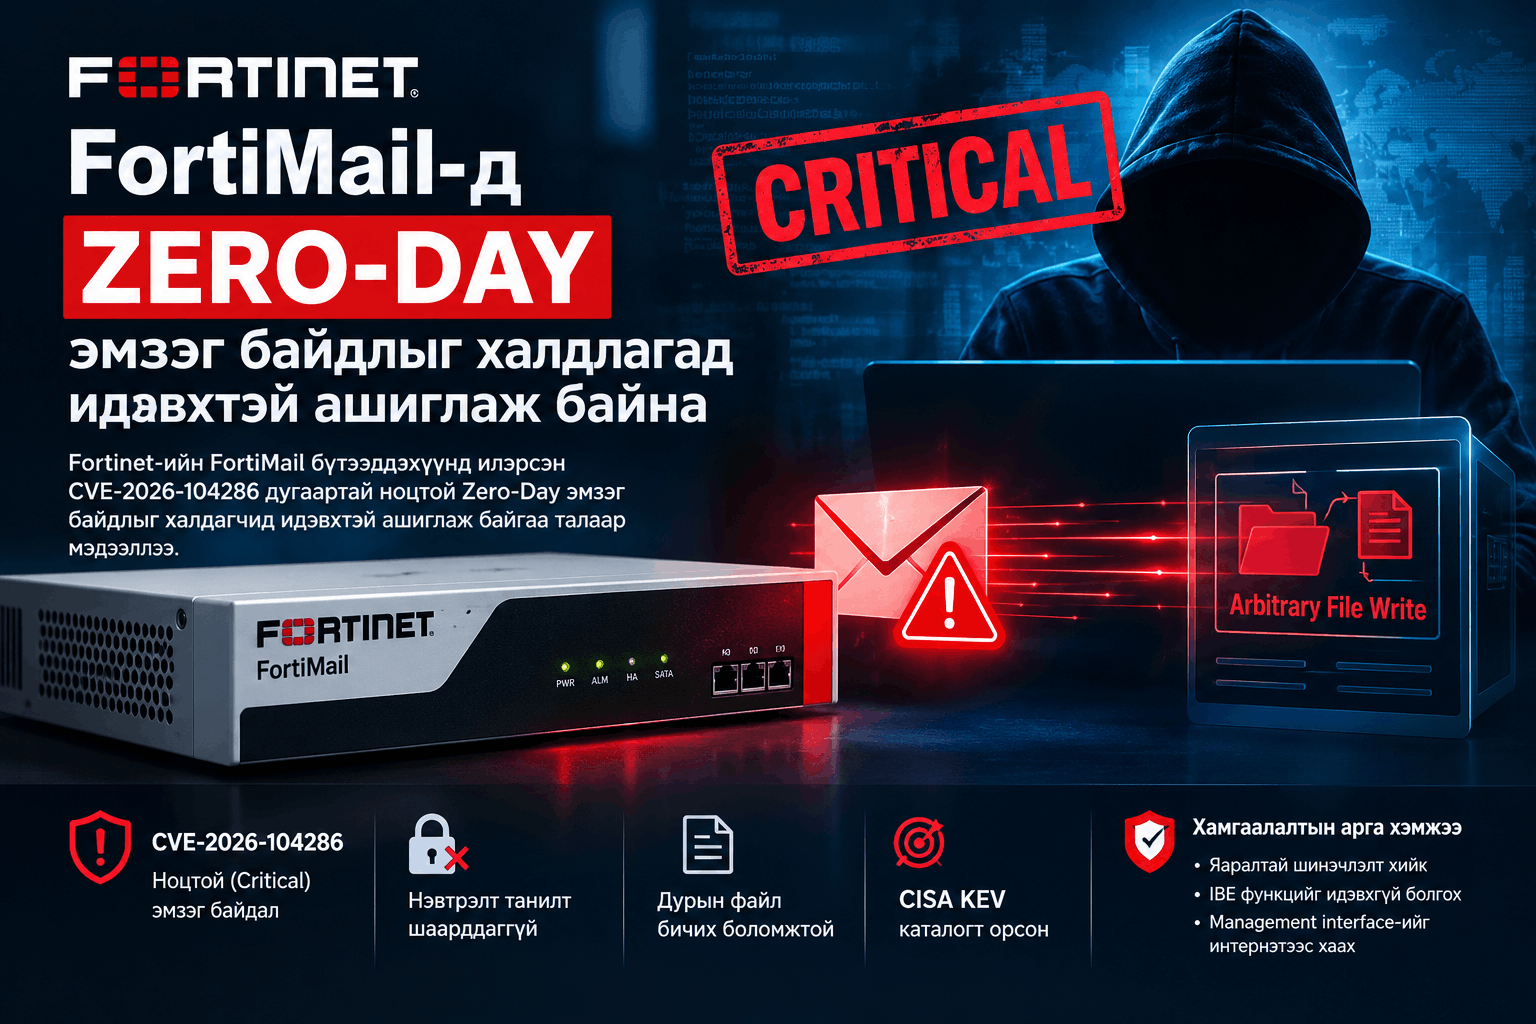
Fortinet-ийн FortiMail бүтээгдэхүүнд илэрсэн CVE-2026-104286 дугаартай ноцтой Zero-Day эмзэг байдлыг халдагчид идэвхтэй ашиглаж байгаа талаар мэдээллээ. Энэхүү эмзэг байдал нь нэвтрэлт танилт шаардалгүйгээр систем дээр дурын файл бичих боломж олгодог.
АНУ-ын Кибер аюулгүй байдал болон Дэд бүтцийн аюулгүй байдлын агентлаг (CISA) уг эмзэг байдлыг идэвхтэй ашиглагдаж буй эмзэг байдлын Known Exploited Vulnerabilities (KEV) каталогт оруулсан байна.
Эмзэг байдал нь CVE-2026-104286 бөгөөд CVSS үнэлгээгээр 9.8/10.0 буюу Critical түвшинд хүрчээ.
Эмзэг байдал хэрхэн ажилладаг вэ?
Fortinet-ийн мэдээлснээр уг эмзэг байдал нь хоёр төрлийн алдаатай холбоотой.
- Path Traversal (CWE-22) – зөвшөөрөгдсөн директороос гадуур файлд хандах боломж олгодог.
- NULL byte/NULL character-ийн буруу боловсруулалт (CWE-158) – системийн оруулсан өгөгдлийг зохих ёсоор шалгаагүйгээс хамгаалалтыг тойрох боломж бүрдүүлдэг.
Эдгээр алдааг ашиглан халдагч тусгайлан боловсруулсан HTTP/HTTPS хүсэлт илгээж, FortiMail төхөөрөмжийн үндсэн систем дээр дурын файл бичих боломжтой.
Хамгийн ноцтой нь халдагч уг үйлдлийг хийхдээ хэрэглэгчийн нэр, нууц үг болон бусад нэвтрэлт танилт шаарддаггүй.
Иймээс эмзэг FortiMail төхөөрөмжийг интернэтэд шууд ил гаргасан байгууллагууд өндөр эрсдэлтэй байна.
Ямар хувилбарууд өртсөн бэ?
Дараах FortiMail хувилбарууд эмзэг байдалд өртсөн байна:
| FortiMail хувилбар | Өртсөн хувилбар | Шийдэл |
|---|---|---|
| FortiMail 8.0 | 8.0.0–8.0.1 | 8.0.2 буюу түүнээс дээш |
| FortiMail 7.6 | 7.6.0–7.6.6 | 7.6.7 буюу түүнээс дээш |
| FortiMail 7.4 | 7.4.0–7.4.8 | 7.4.9 буюу түүнээс дээш |
| FortiMail 7.2 | 7.2.0–7.2.9 | 7.4 болон түүнээс дээш хувилбар руу шилжүүлэх |
Зарим хувилбарын засвар шинэчлэлт хараахан гараагүй байгаа тул Fortinet түр зуурын хамгаалалтын арга хэмжээ авахыг зөвлөсөн байна.
Fortinet-ийн зөвлөж буй хамгаалалтын арга хэмжээ
Засвар шинэчлэлт гарах хүртэл Identity-Based Encryption (IBE) функцийг идэвхгүй болгохыг зөвлөж байна.
FortiMail-ийн CLI дээр:
config system encryption ibe
set status disable
end
Мөн FortiMail-ийн удирдлагын интерфейсийг интернэтээс шууд хандах боломжгүй болгох, эсвэл зөвхөн итгэмжлэгдсэн дотоод сүлжээнээс хандах байдлаар хязгаарлах шаардлагатай.
Өөрөөр хэлбэл FortiMail-ийн management interface-ийг WAN/Internet талд нээлттэй байлгахгүй байх нь чухал.
Халдлагын ул мөрүүд
Fortinet халдлагатай холбоотой байж болзошгүй дараах Indicators of Compromise (IoC)-уудыг нийтэлжээ.
IP хаягууд
79.141.169[.]187
45.129.0[.]192
Сэжигтэй файл болон өөрчлөлтүүд
/data/lib/liblog.so       — нэмэгдсэн
/data/bin/webconsole      — нэмэгдсэн
/data/bin/mailservice     — нэмэгдсэн
/data/etc/ld.so.preload   — нэмэгдсэн
/bin/smit                 — өөрчлөгдсөн
/data/etc/httpd.conf      — өөрчлөгдсөн
/data/migadmin.tar.gz     — өөрчлөгдсөн
Байгууллагын SOC болон системийн администраторууд эдгээр IP хаяг, файл болон системийн өөрчлөлтийг өөрсдийн FortiMail төхөөрөмж дээр шалгах шаардлагатай.
Яагаад энэ эмзэг байдал маш аюултай вэ?
Энд хамгийн чухал зүйл нь халдагч зөвхөн файл унших биш, систем дээр дурын файл бичих боломжтой болж байгаа явдал юм.
Хэрэв халдагч системийн тодорхой хамгаалагдсан байршилд файл байршуулж чадвал дараагийн шатанд:
Zero-Day → Arbitrary File Write → Code/Command Execution → Persistence → Mail Gateway Compromise
гэсэн халдлагын гинжин хэлхээ үүсэх боломжтой.
FortiMail нь байгууллагын имэйл хамгаалалтын дэд бүтцэд ашиглагддаг учраас төхөөрөмжийг бүрэн хяналтдаа оруулсан халдагч нь хадгалагдсан имэйл, нэвтрэх мэдээлэл болон бусад холбогдох системүүдэд хүрэх боломжтой байж болзошгүй.
CISA-ийн анхааруулга
CISA уг эмзэг байдлыг Known Exploited Vulnerabilities (KEV) каталогт оруулсан нь зөвхөн онолын эрсдэл биш, бодит халдлагад ашиглагдаж байгааг харуулж байна.
АНУ-ын холбооны иргэний байгууллагуудад 2026 оны 10-р сарын 4-ний дотор засвар шинэчлэлт хийх эсвэл Fortinet-ийн санал болгосон хамгаалалтын арга хэмжээг хэрэгжүүлэхийг зөвлөсөн байна.
Байгууллагууд юу хийх хэрэгтэй вэ?
FortiMail ашигладаг байгууллагууд дараах дарааллаар арга хэмжээ авах нь зүйтэй:
- FortiMail-ийн хувилбараа шалгах
- CVE-2026-104286-д өртсөн эсэхийг тодорхойлох
- Боломжтой бол яаралтай security update хийх
- Шинэчлэлт боломжгүй бол IBE-г идэвхгүй болгох
- Management interface-ийг Internet-ээс хаах
- Зөвхөн trusted private network-ээс management access зөвшөөрөх
- Дээр дурдсан IoC IP болон файлуудыг шалгах
- Системийн лог болон сэжигтэй authentication/network activity-г шалгах
- Хэрэв халдлагын шинж илэрвэл төхөөрөмжийг тусгаарлаж, forensic investigation хийх
- Зөвхөн workaround хийснээр халдагчийн өмнө байршуулсан файл, persistence автоматаар устахгүй гэдгийг анхаарах
Дүгнэлт
CVE-2026-104286 нь CVSS 9.8 үнэлгээтэй, нэвтрэлт танилт шаарддаггүй, FortiMail систем дээр дурын файл бичих боломж олгодог ноцтой Zero-Day эмзэг байдал юм.
Хамгийн ноцтой нь уг эмзэг байдлыг бодит халдлагад аль хэдийн ашиглаж байгаа бөгөөд CISA KEV каталогт оруулсан байна. Тиймээс FortiMail ашигладаг байгууллагууд уг асуудлыг энгийн vulnerability update бус, идэвхтэй халдлагын эрсдэл гэж үзэн яаралтай арга хэмжээ авах шаардлагатай.