PHP хөгжүүлэгчид өргөн хэрэглэгддэг PHP програмчлалын хэлэнд илэрсэн аюулгүй байдлын хоёр ноцтой эмзэг байдлыг засах яаралтай шинэчлэл гаргалаа. Эдгээр эмзэг байдал нь халдагчдад алсаас системд хортой код ажиллуулах, серверийн файлын систем болон мэдээллийн санд нэвтрэх боломж олгож болзошгүй юм.
PHP-ийн эмзэг байдлууд ил болсны дараа Европын зарим улс болон бусад бүс нутгийн төрийн байгууллагуудын вебсайтууд аюулгүй байдлын эрсдэлээс сэргийлэх зорилгоор түр хугацаанд ажиллагаагүй болсон байна.
PHP нь дэлхийн олон вебсайт, веб аппликейшнд ашиглагддаг програмчлалын хэл учраас уг эмзэг байдлын нөлөөлөл өргөн хүрээг хамрах эрсдэлтэй.
Нийтлэлийн үргэлжлэл
Эмзэг байдлын дэлгэрэнгүй
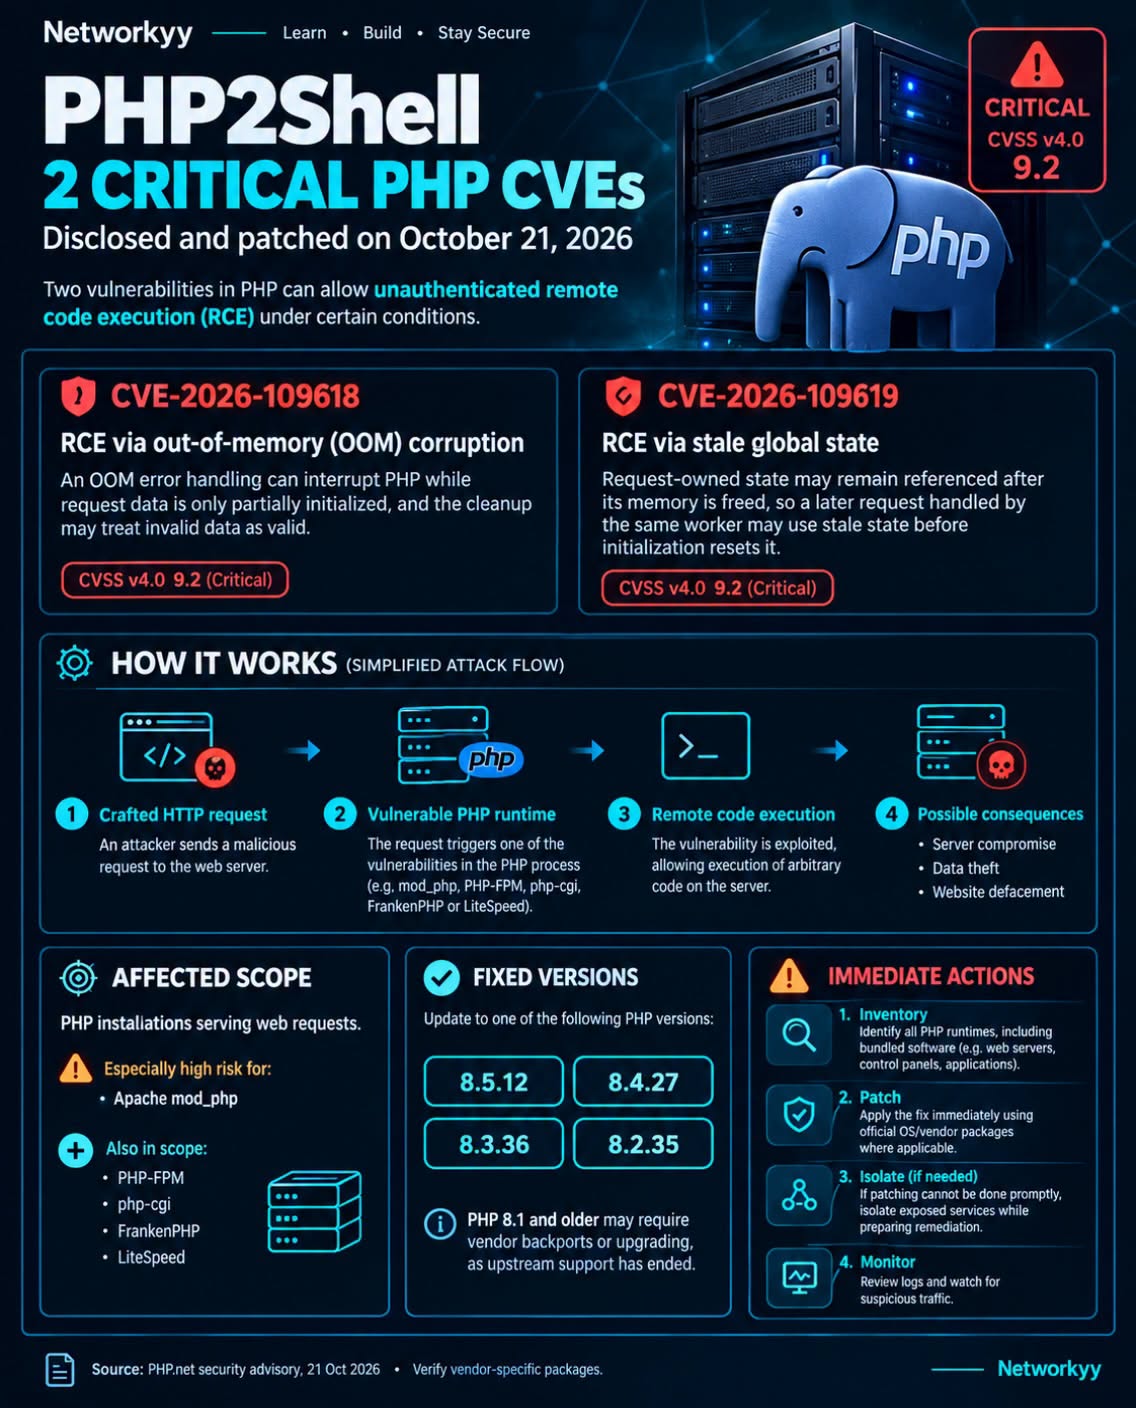
Хоёр эмзэг байдлыг PHP2Shell гэж нэрлэж байгаа бөгөөд CVSS v4.0 үнэлгээгээр тус бүр 9.2 оноо буюу маш өндөр эрсдэлтэй гэж үнэлжээ.
-
CVE-2026-109618 — PHP-ийн санах ойтой холбоотой алдаа. Халдагч уг алдааг ашиглан сервер дээр код ажиллуулах боломжтой.
-
CVE-2026-109619 — PHP-ийн хүсэлт боловсруулах явцад үүсдэг алдаа. Зөвшөөрөлгүй халдагч сервер дээр код ажиллуулах, мөн PHP процессын санах ойд хадгалагдаж буй нууц мэдээллийг унших эрсдэлтэй.
Эдгээр эмзэг байдал нь PHP-ийн програмчлалын хэлний үндсэн хөдөлгүүрт байрладаг. Иймээс тухайн вебсайтын өөрийн код аюулгүй байсан ч PHP-ийн хувилбар эмзэг байвал халдлагад өртөх боломжтой.
PHP 5.4 хувилбараас хойших бараг бүх хувилбарууд нөлөөлөлд өртөх эрсдэлтэй гэж судлаачид мэдээлжээ.
Ямар хувилбар руу шинэчлэх вэ?
PHP-ийн хөгжүүлэгчид дараах засваруудыг гаргасан байна.
|
PHP хувилбар |
Засвар орсон хувилбар |
|---|---|
|
PHP 8.5 |
8.5.12 |
|
PHP 8.4 |
8.4.27 |
|
PHP 8.3 |
8.3.36 |
|
PHP 8.2 |
8.2.35 |
PHP 8.1 болон түүнээс өмнөх хувилбарууд албан ёсны хөгжүүлэгчдийн аюулгүй байдлын шинэчлэл авахаа больсон. PHP 8.2 хувилбарын дэмжлэг 2026 оны 12 дугаар сарын 31-нд дуусах тул боломжтой бол дэмжлэгтэй шинэ хувилбар руу шилжихийг зөвлөж байна.
Linux түгээлт болон урт хугацааны дэмжлэг үзүүлдэг үйлчилгээ үзүүлэгчид засварыг өөрсдийн багцад оруулсан байж болно. Тиймээс хувилбарын дугаараас гадна тухайн багц CVE-2026-109618 болон CVE-2026-109619-ийн засварыг агуулж байгаа эсэхийг шалгах шаардлагатай.
Системийн администраторуудад өгөх зөвлөмж
PHP ашигладаг сервер, веб аппликейшн хариуцдаг байгууллагууд дараах арга хэмжээг авах шаардлагатай.
-
Сервер дээр ажиллаж буй PHP хувилбарыг шалгаж, боломжтой бол засвар орсон хувилбар руу шинэчлэх.
-
PHP шинэчилсний дараа Apache, PHP-FPM болон удаан хугацаанд ажиллаж буй PHP процессуудыг дахин эхлүүлэх.
-
WordPress, Laravel зэрэг веб аппликейшнийг шинэчлэх нь PHP-ийн үндсэн хөдөлгүүрийг шинэчилдэггүйг анхаарах. PHP-г серверийн багц, контейнерийн дүрс эсвэл хостингийн орчноос тусад нь шинэчлэх хэрэгтэй.
-
Хэрэв шинэчлэл хийх боломжгүй бол хүсэлтийн хэмжээ болон PHP-ийн санах ойн тохиргоог хязгаарлах зэрэг түр хамгаалалтын арга хэмжээ авч болно. Гэхдээ эдгээр нь эмзэг байдлыг бүрэн арилгахгүй бөгөөд зөвхөн эрсдэлийг бууруулна.
Халдлага бодитоор эхэлсэн үү?
Cloudflare компани засвар гарахаас өмнө эмзэг байдлыг ашиглах оролдлого ажиглагдсан гэж мэдээлжээ. 2026 оны 10 дугаар сарын 21-ний байдлаар халдагчид хоёр эмзэг байдлыг ашиглан халдлага хийх оролдлого хийж байсан ч тодорхой серверт амжилттай нэвтэрсэн тохиолдол батлагдаагүй байв.
Зарим байгууллага халдлагад өртөхөөс урьдчилан сэргийлэх зорилгоор веб үйлчилгээгээ түр зогсоосон байна.
Эмзэг байдлыг хэрхэн илрүүлсэн бэ?
Эмзэг байдлыг Wiz Research, Calif болон OpenAI-ийн Codex Security багийн судлаачид илрүүлж, PHP-ийн аюулгүй байдлын багт мэдээлсэн байна. Google-ийн Gemini баг ч засвар боловсруулах үйл явцад хамтран ажиллажээ.
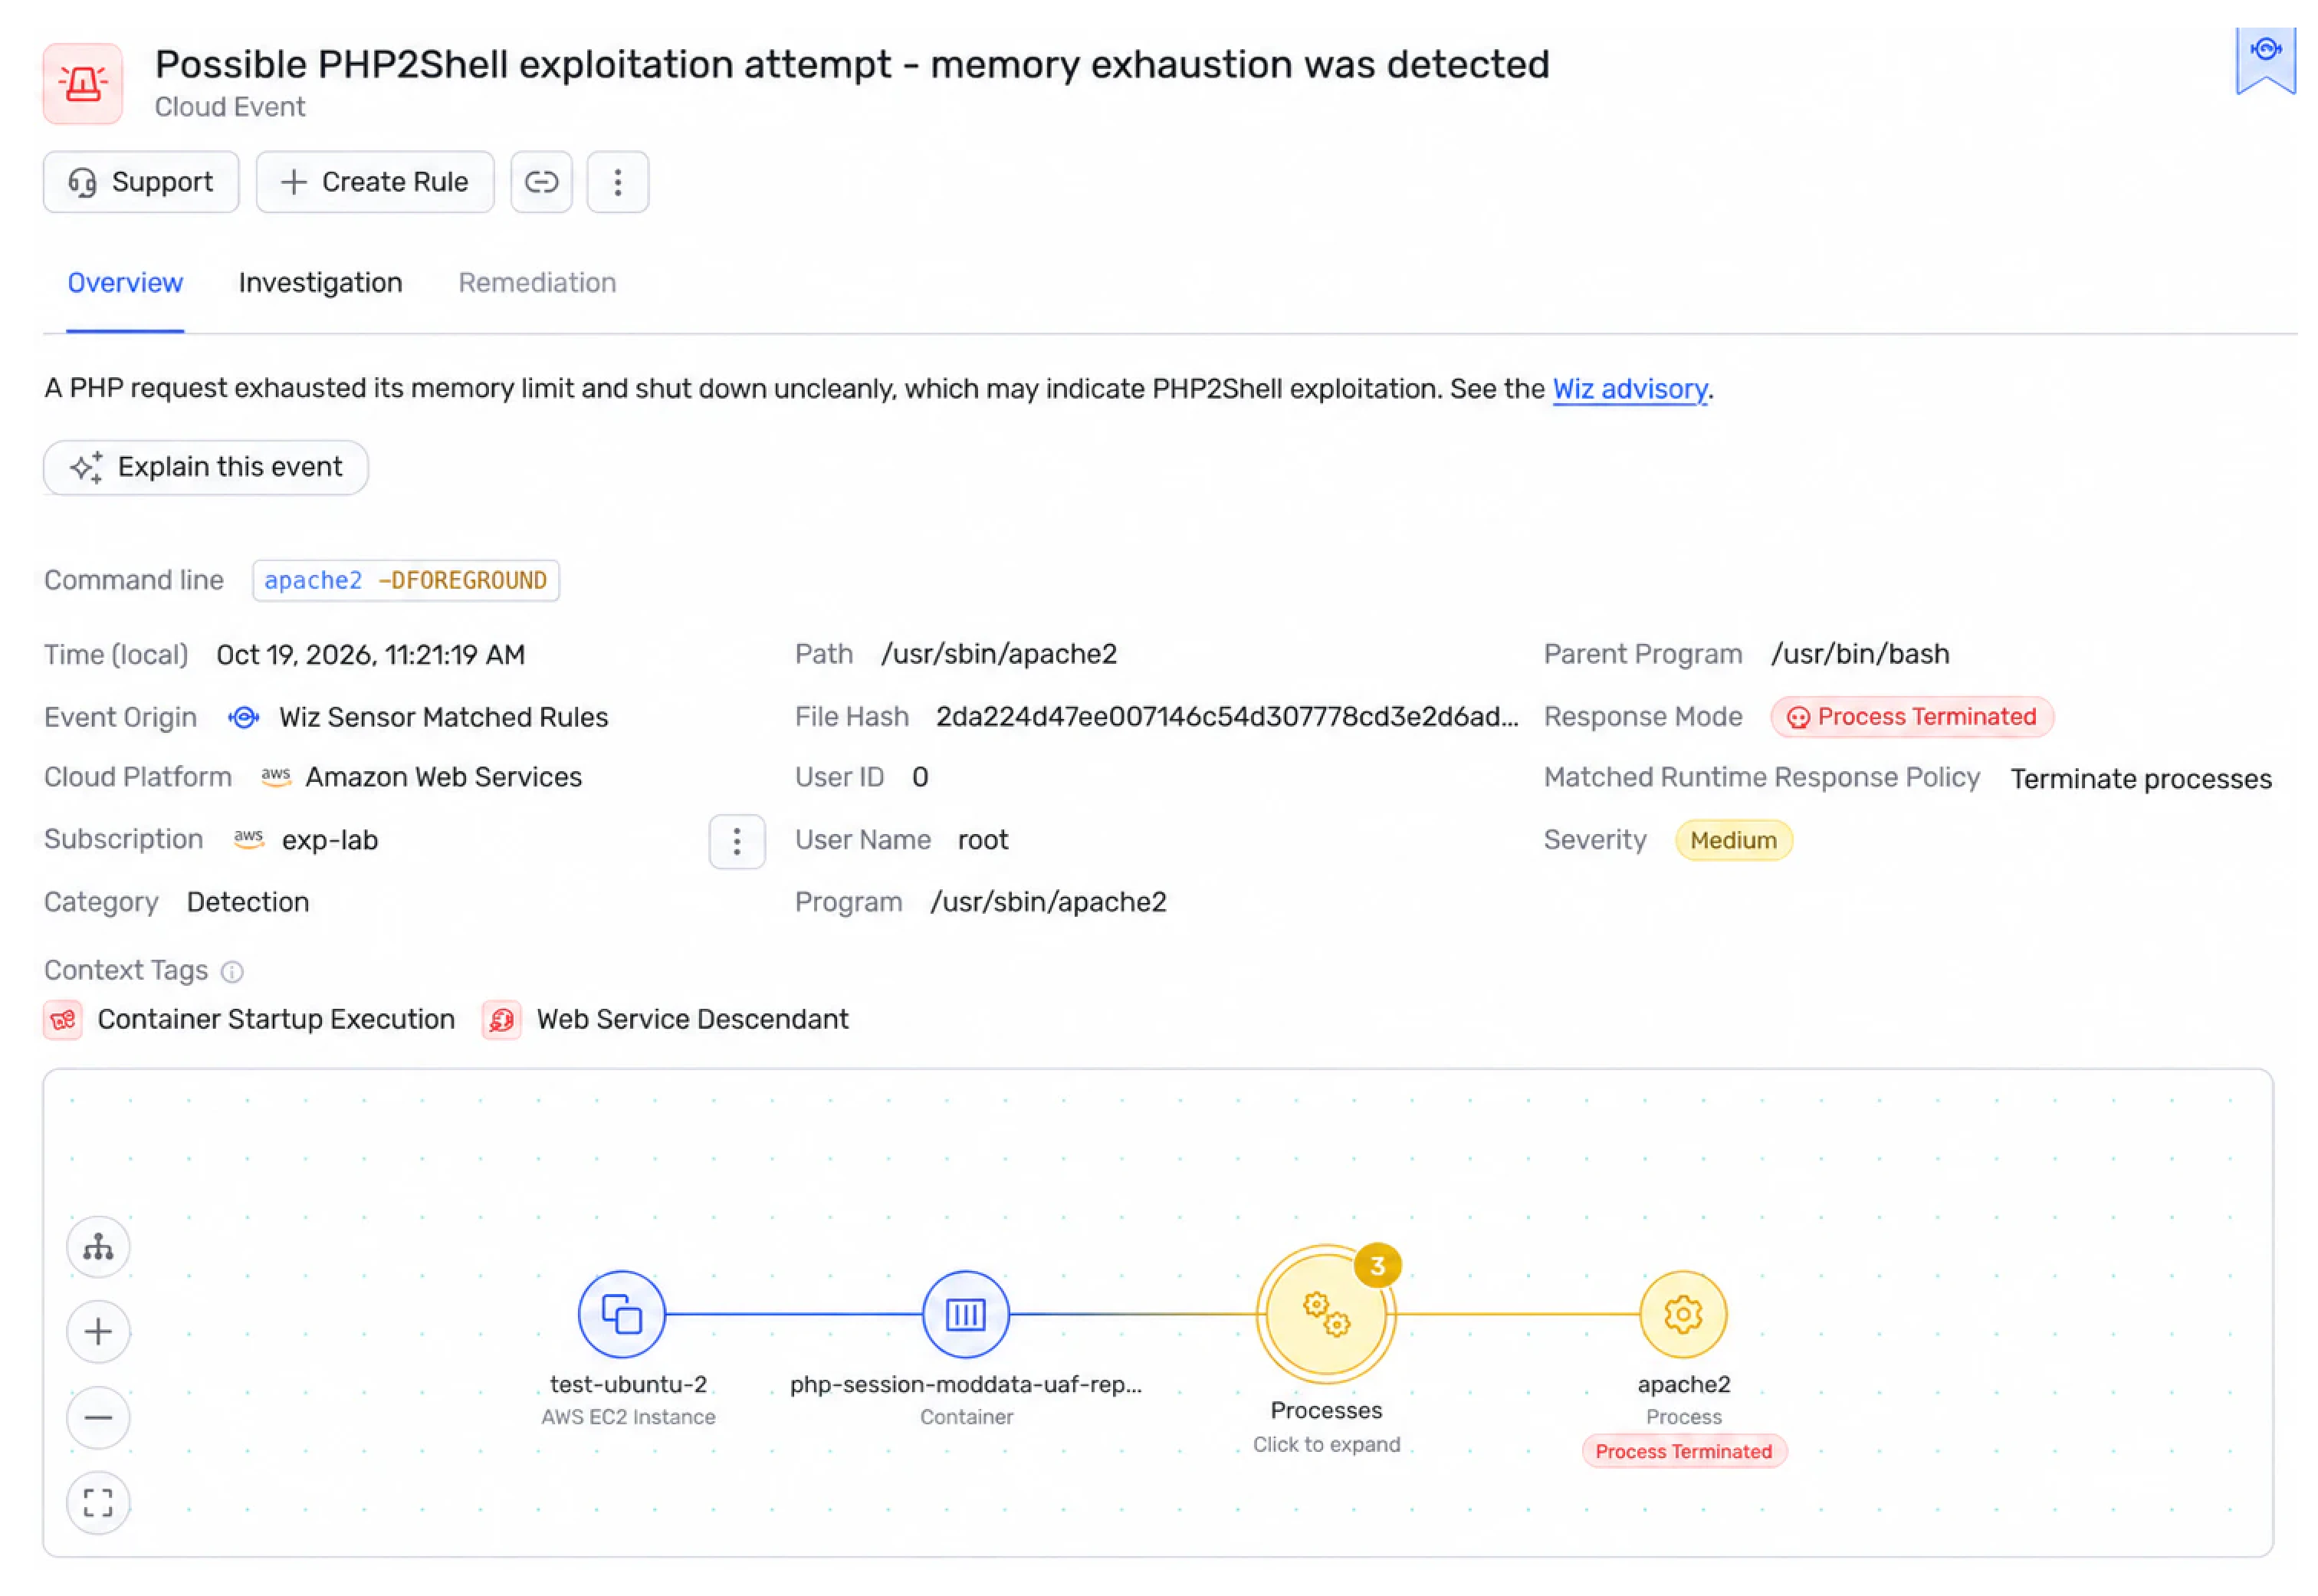
PHP Foundation-ийн мэдээлснээр CVE-2026-109618-ийн үндэс болсон санах ойн алдааны анхны шинж тэмдгийг 2024 онд хийсэн аудитын үеэр илрүүлсэн боловч тухайн үед ажил хэрэгч халдлагын арга тогтоогдоогүй тул засварын ажил удааширсан байна.
2026 онд хийсэн судалгаагаар уг алдааг бодитоор ашиглах боломжийг харуулсны дараа засварыг нэн тэргүүнд тавьжээ. PHP Foundation уг саатлыг шийдвэр гаргалт болон нөөцийн зохион байгуулалтын бүтцийн доголдол гэж хүлээн зөвшөөрсөн байна.
Дүгнэлт: PHP ашигладаг серверүүдийн хувьд энэхүү эмзэг байдал нь веб аппликейшний кодоос үл хамааран үндсэн PHP хөдөлгүүрт нөлөөлөх учраас нэн даруй хувилбар болон засварын төлөвийг шалгах шаардлагатай. Шинэчлэл хийх нь эрсдэлийг бүрэн арилгах үндсэн арга юм.